AI時代、ホームページのセキュリティはどう考える?予防・早期発見・事後対応の3段階で備える
AI時代のホームページのセキュリティは、「絶対に破られない状態」を目指すのではなく、予防・早く気づく・事後対応の3段階を重ねて、点数を上げ続けるものと考えます。弱点を自動で探す攻撃は以前からあり、AIでさらに速く広くなりうると見られているからです。当社では、会社の規模や知名度にかかわらず攻撃は届くものと考えて備えるよう勧めています。
2026年10月には、多くのサイトの裏側で動いている言語PHPに、ログインなしで外部からプログラムを実行されるおそれのある脆弱性が見つかりました。こうした弱点はこれからも見つかるでしょう。この記事では、脆弱性とは何か、WordPressが狙われやすい理由、ログイン方法の強さの違い、AIで自作したシステムの落とし穴を順に説明し、最初に確かめる5つの項目まで整理します。
AI時代にホームページのセキュリティは何が変わったのか
変わりつつあるのは、弱点を探す速さと広さです。自動で弱点を探して回る攻撃は以前からあり、名前の知られた会社だけが相手ではありませんでした。そこにAIが加わり、弱点を見つけて突くまでの作業が、さらに速く広くなりうると見られています。
OpenAIの発表によると、次の節で触れる2026年10月のPHPの脆弱性は、AIモデルを使って見つかりました。同社は、攻撃者より先に弱点を見つけ、防御側が修正を準備する時間を確保できたと説明しています。ただ、同じAIの能力が攻撃する側の道具づくりを速める可能性にも触れました。技術評論社の解説記事
家にたとえるなら、鍵の開いているドアがないか、通りの家を端から順に試して回る泥棒がいる状態です。会社の規模や知名度は、試される順番に関係しにくくなっています。当社では、規模や知名度にかかわらず攻撃は届くものと考えて備えるのがよい、と見ています。
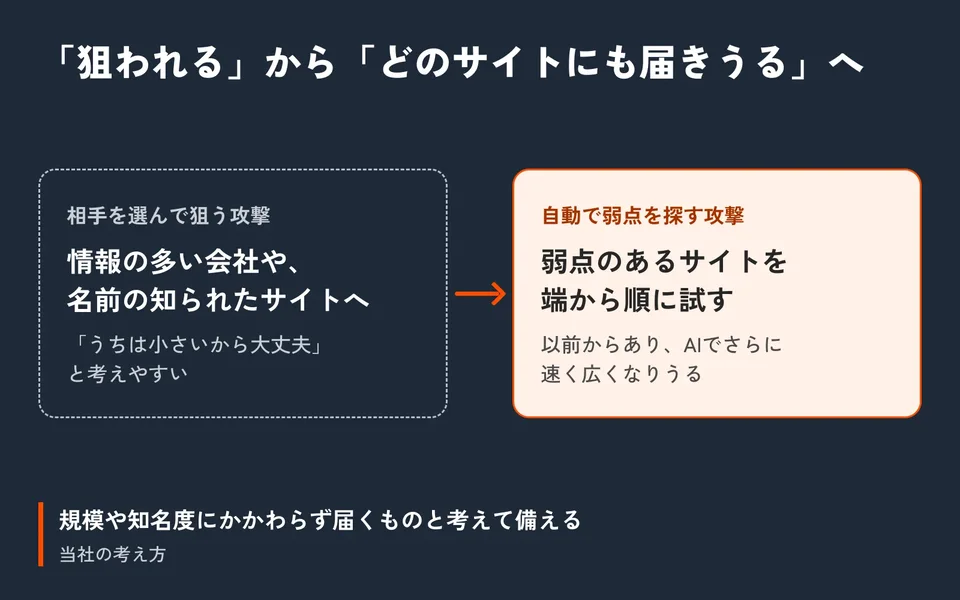
探す側が速くなっても、サイトの守りは作ったときのままになりがちです。当社は、この差がいまのリスクだと考えています。
脆弱性とは?2026年10月のPHPの例で見る「土台の弱点」
脆弱性(ぜいじゃくせい)は、ソフトウェアにある弱点のことです。そこを突かれると、本来は入れない人が中に入れたり、見えないはずの情報が見えたりします。
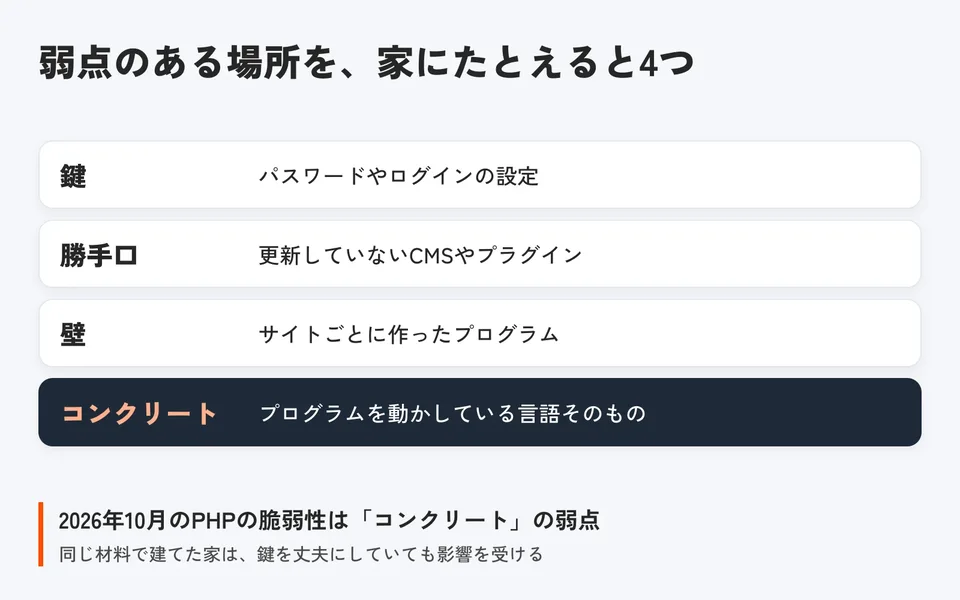
家にたとえると、弱点のある場所は4つに分けられます。
- 鍵:パスワードやログインの設定
- 勝手口:更新していないCMSやプラグイン
- 壁:サイトごとに作ったプログラム
- コンクリート:プログラムを動かしている言語そのもの
CMSは記事や画像を管理する仕組み、プラグインはCMSに機能を足す部品です。
2026年10月21日、PHPの開発チームは重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)の修正版を公開しました。CVEは、脆弱性に付く共通の識別番号です。PHPはWebサイトの裏側でプログラムを動かす言語です。公式の告知によると、2件とも、ログインなしで外部からプログラムを実行されるおそれがあります。Webの通信を受けるPHPはすべて対象で、完全な回避策はなく、更新だけが安全な方法だとして、すぐに更新するよう呼びかけました。PHP公式のセキュリティ告知
見つかるまでの経緯も公開されています。1件は、メモリーが足りなくなったときという、通常は起きにくい状況での処理にありました。PHP Foundationの説明では、2024年の外部監査のあとに兆候は見つかっていたものの、当時は攻撃の道筋が分かりませんでした。2026年8月にセキュリティ企業のCalifから、続いてOpenAIなどから報告が届き、影響の大きさが明らかになっています。PHP Foundationの説明
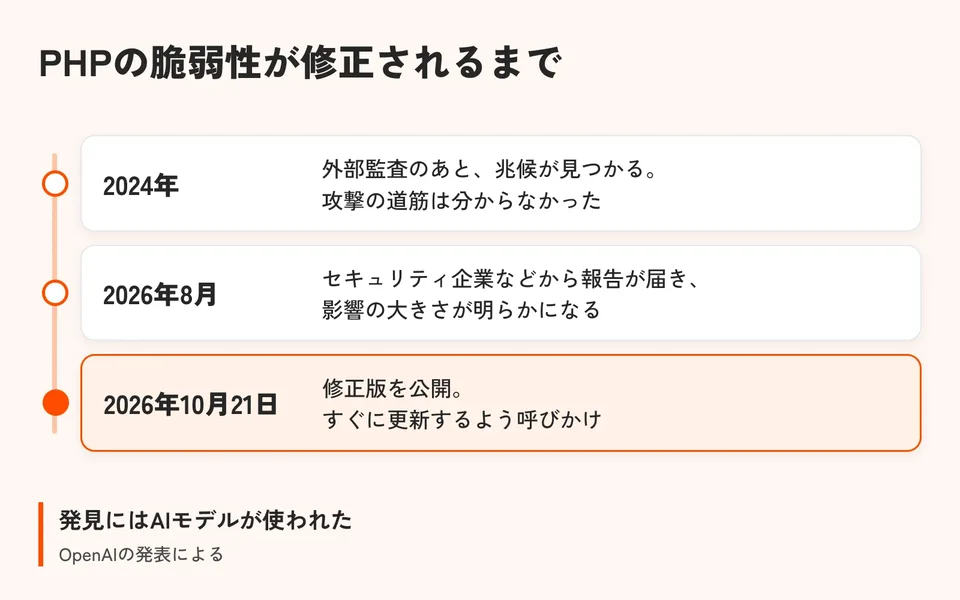
この脆弱性は、4つのうちコンクリートに当たる弱点です。鍵をどれだけ丈夫にしても、材料そのものが弱ければ、同じ材料で建てた家はどれも影響を受けます。W3Techsの調査では、サーバー側の言語が分かるWebサイトの68.1%がPHPを使っています(2026年11月17日時点)。影響が広かったのは、このためです。W3TechsのPHP利用統計
PHPだけの話でもありません。JavaScriptをサーバーで動かすNode.jsでも、2026年11月11日に、重大度「高」を含む複数の脆弱性の修正版が出ています。Node.js公式の告知 どの言語を選んでも、弱点はこれからも見つかるでしょう。その前提で備えることになります。
情報が漏れると何に使われるのか
「名前とメールアドレスくらいなら、漏れても困らない」と感じるかもしれません。問題は、1か所から漏れた情報が、ほかの場所の鍵として使われることです。
例えば、あるサイトからメールアドレスとパスワードが漏れたとします。同じパスワードを別のサービスでも使っていると、そちらにもログインされ、登録してある住所や電話番号まで読み取られます。こうして集まった情報の使い道が、本人や取引先を名乗る偽のメールや電話、フィッシング詐欺です。フィッシングは本物そっくりの偽サイトに情報を入力させる手口を指します。
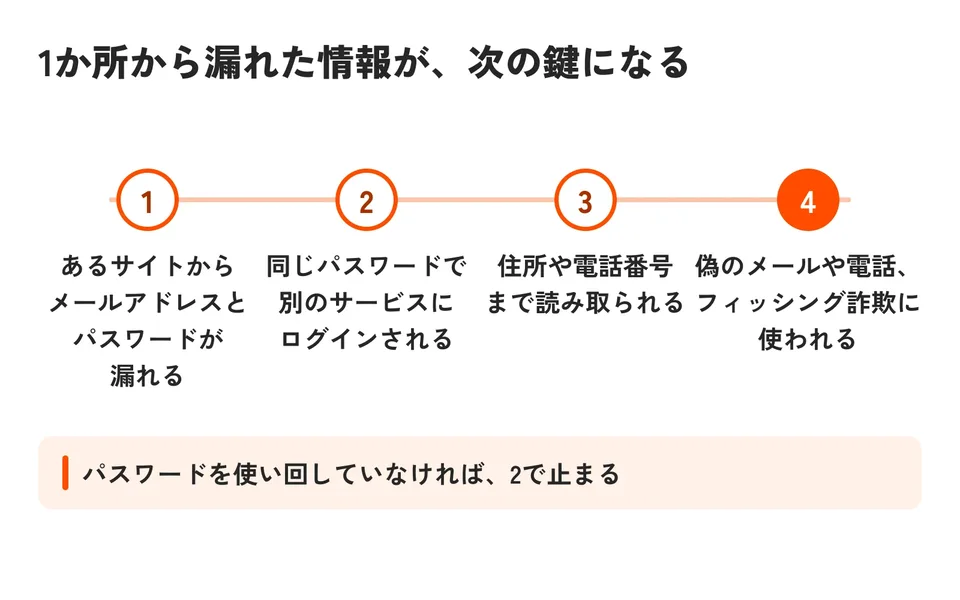
会社のサイトから顧客の情報が漏れた場合、被害を受けるのは顧客です。漏れた件数が多いほど、説明や補償の負担も重くなります。
ログイン方法はパスキー、2段階認証、パスワードのみの順に強い
個人でも会社でも、すぐに変えられるのがログインの方法です。2段階認証は、パスワードに加えて、メールやアプリに届くコードなど、もう1つの確認を行うログイン方法を指します。当社では次の順に強いと考えています。
ログイン方法 | 仕組み | 弱いところ |
|---|---|---|
パスキー | 端末に保存した鍵を、指紋・顔・端末のPINで使う | 端末をなくしたときの復旧手順が要る |
2段階認証 | パスワードに加えて、メールやアプリに届くコードを入れる | パスワードを使う点は変わらず、パスキーほどフィッシングに強くない |
パスワードのみ | 決めた文字列を入力する | 漏れたら誰でも入れる。使い回すと被害が広がる |
パスキーはパスワードをサイトに送らず、偽サイトでは使えない仕組みなので、フィッシングに強い方式です。FIDOアライアンスは、パスキー単独でも「パスワード+ワンタイムコード」の組み合わせより安全だと説明しています。FIDOアライアンスの説明 管理画面、サーバー、ドメイン、メールで選べるならパスキーにし、使えないサービスには2段階認証を入れます。パスワードは使い回さない。IPAも使い回しを避けるよう案内しています。IPAのアカウント保護の案内
ただし、利用者がログインをどれだけ固めても、サイトを運営する側から漏れれば防げません。攻撃する側から見ても、1人ずつのログインを破るより、守りの甘いサイトを1つ見つけるほうが効率的です。会社がサイトの守りを固める理由はここにあります。
WordPressが狙われやすいと言われるのはなぜか
WordPressそのものが危険なソフトだから、ではありません。狙われやすい理由は3つあります。
- 使っているサイトが多い。W3Techsの調査では、全Webサイトの38.5%がWordPressです(2026年11月17日時点)。W3TechsのWordPress利用統計 1つの弱点で試せる相手が多く、攻撃する側には効率のよい標的になります。
- 本体に、別々の作り手によるプラグインやテーマを足して1つのサイトにする作りです。同じ場所で動くので、どれか1つに弱点があると、影響がサイト全体に及ぶことがあります。
- 更新を止めると、公開済みの弱点が残ります。修正版が出ると、どこが弱点だったかも知られます。古い版のままのサイトは、「この型の家は勝手口が開いている」と知られたまま、鍵をかけずに置いてある状態です。
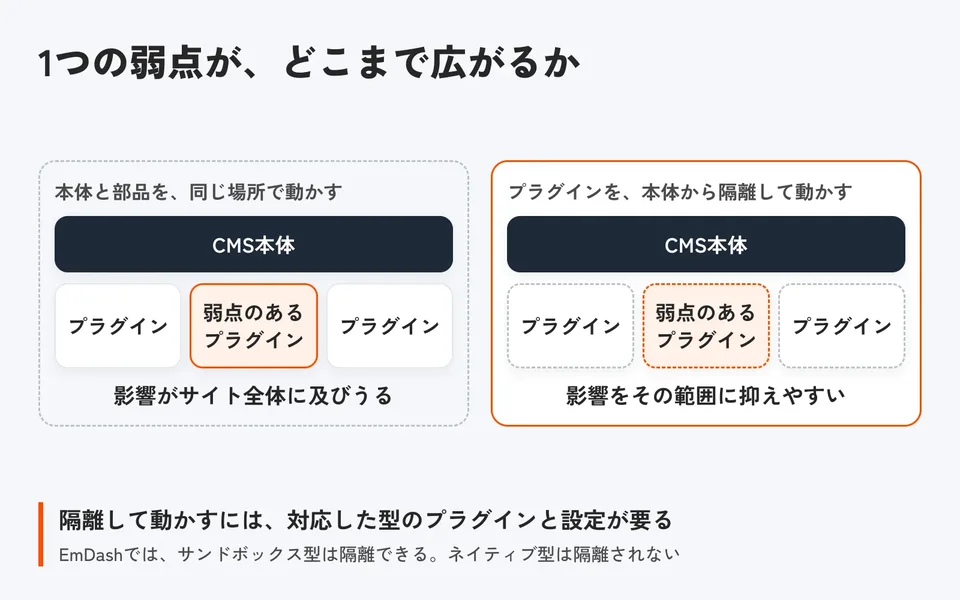
3つ目は運用で防げます。WordPress公式も、最新の版に保つことを安全対策の基本に挙げ、古い版は攻撃を受けやすくなると説明しています。WordPress公式の安全対策 制作してから何年も触っていないサイトがあれば、最初に確かめるのはここです。PHPの版も同じです。8.1以前は開発チームによる通常の更新が終わっていて、今回は例外として、7.4・8.0・8.1向けに最小限の修正がソースコードの形で出されました。8.2のサポートも2026年12月31日で終わります。PHPのサポート期間 いまの版はレンタルサーバーの管理画面で確認できます。
別のCMSへ移る方法もあります。例えばEmDashは、TypeScriptという別の言語で作られたCMSです。プラグインには2つの型があり、隔離できるかどうかが違います。
プラグインの型 | 動く場所 | 隔離 |
|---|---|---|
サンドボックス型 | 設定をすれば、本体から分けた実行環境(Cloudflareで動かす場合はWorkersの有料プランが必要) | 隔離して動かせる |
ネイティブ型 | 本体と同じ環境 | 隔離されない |
隔離して動かしているプラグインなら、弱点があっても影響をその範囲に抑えやすくなります。ただ、万能ではありません。言語を変えても弱点がなくなるわけではなく、隔離にも設定が要るからです。詳しくはEmDashのセキュリティとEmDashとWordPressの違いで説明しています。
AIで作った業務システムを公開するときの落とし穴
AIエージェントを使って、社内の業務システムや会員向けのページを自作する例が出てきました。AIエージェントは、文章で頼むとプログラムを書いて動かすところまで進めるAIです。作れること自体はよい変化です。ただ、公開する前に確かめたい点があります。
典型的な失敗は、ログインしていない人にもデータが見える状態です。例えば、会員一覧を返すURLに本人確認がかかっていない場合、特別な攻撃をしなくても、URLを開くだけで一覧が表示されます。画面にはログインがあるので、作った本人は気づきにくい。
当社の経験では、AIは言葉で頼まれたことは実行する一方、頼まれていないことまでは補わないことが多くあります。「セキュリティにも気をつけて」と一言添えるだけでも、プログラムの書き方は変わります。それでも、その一言が届きやすいのは、入力内容のチェックやログインの処理といった、プログラムの書き方の範囲までです。下の図は、この当社の見立てを整理したものです。
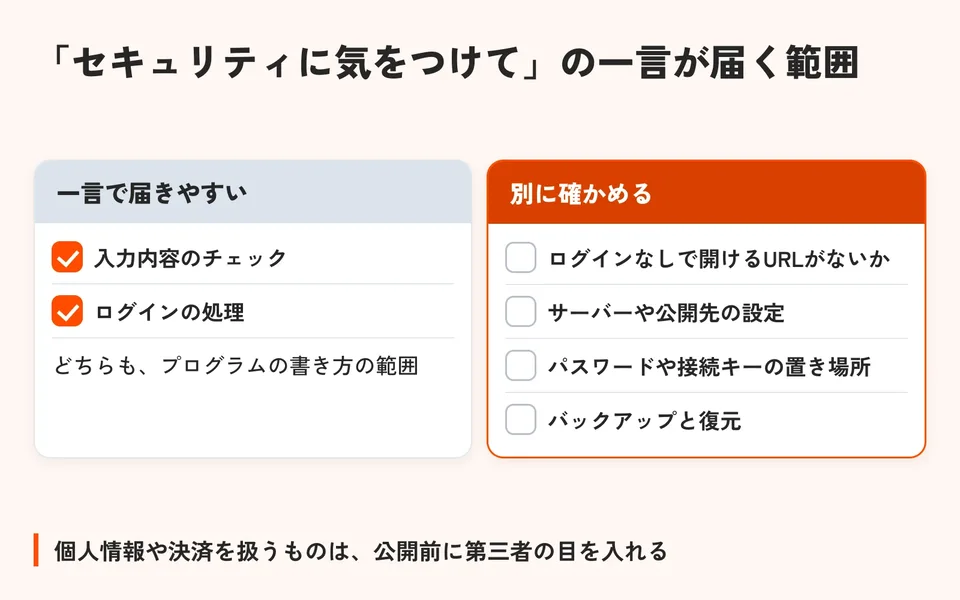
個人情報や決済を扱うものは、公開前に第三者の目を入れます。当社では、少なくとも次の4つを確かめてから公開するよう勧めています。
- ログインしていない状態で、データを返すURLが開けないか
- サーバーや公開先の設定で、見せる範囲が絞られているか
- パスワードや接続キー(外部サービスにつなぐための鍵)が、プログラムや公開される場所に書かれていないか
- バックアップがあり、元に戻せるか
AIに任せる範囲の決め方は、AIに任せる仕事と、任せない仕事の見分け方で扱っています。
セキュリティ対策は何から考える?100点はなく、3段階で備える
セキュリティに100点はありません。対策に費用をかけられる大企業でも情報漏えいは起きていて、絶対に入られない家はない、というのが出発点です。だから、30点を60点に、90点を98点にと、点数を上げ続けます。やり方は、鍵を増やし、顔認証を付け、防犯カメラも置くというように、角度の違う対策を重ねることです。
当社では、備えを3つの段階に分けて考えています。
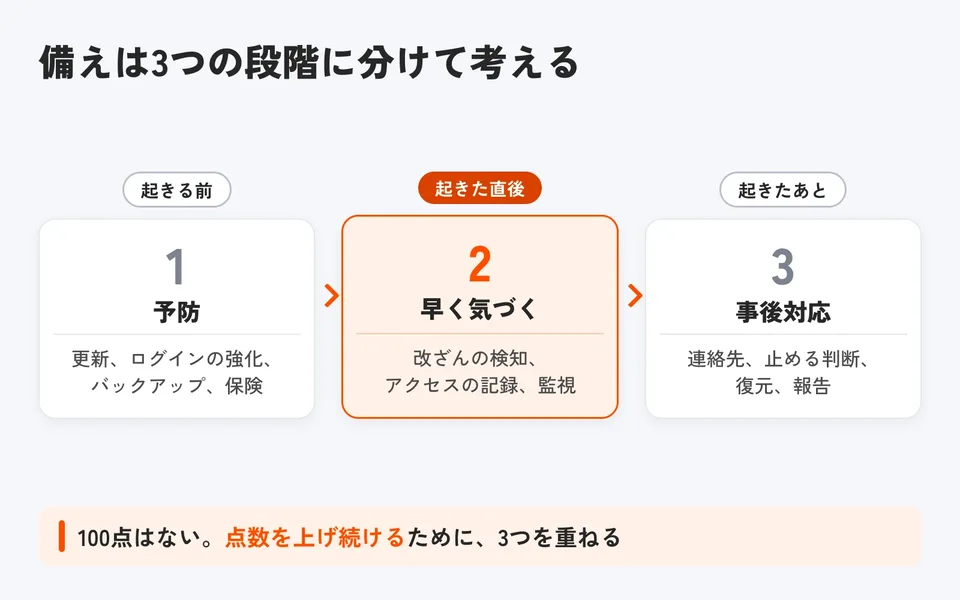
予防:弱点をふさぎ、被害に備える
- CMS本体、プラグイン、テーマ、PHPを最新に保つ
- ログインをパスキーか2段階認証にする
- バックアップを取り、元に戻せるか試しておく
- 個人情報を扱うなら、サイバー保険を検討する
バックアップは、事故が起きてからでは間に合いません。消えたデータは、控えがなければ戻らないからです。サイバー保険は、事故の調査費用や損害賠償などに備える保険で、日本損害保険協会が補償の内容を説明しています。日本損害保険協会のサイバー保険の案内
早く気づく:自社で気づける仕組みを持つ
3つのうち、難しいのがこの段階です。漏えいや改ざんは、検索結果に出た警告や取引先からの連絡など、社外からの知らせで初めて分かることがあります。気づくのが遅れるほど持ち出される情報は増える、と当社では見ています。
見る場所は1つではありません。
見るもの | 確かめること |
|---|---|
サイトのファイル | 書き換えられていないか。見覚えのないファイルが置かれていないか |
アクセスの記録 | 不自然な動きがないか |
WordPressなら、改ざんを検知するプラグインもあります。ただ、全部を担当者1人で見続けるのは現実的ではないので、監視は制作会社や保守の会社、セキュリティの専門会社に頼むのが近道です。
事後対応:起きたときの動きを決めておく
誰に連絡するか、サイトを止める判断は誰がするか、どのバックアップから戻すか。起きる前に決めて、紙1枚にまとめておきます。不正アクセスなどで個人データが漏れた(おそれを含む)場合は、個人情報保護委員会への報告が義務になります。個人情報保護委員会の案内
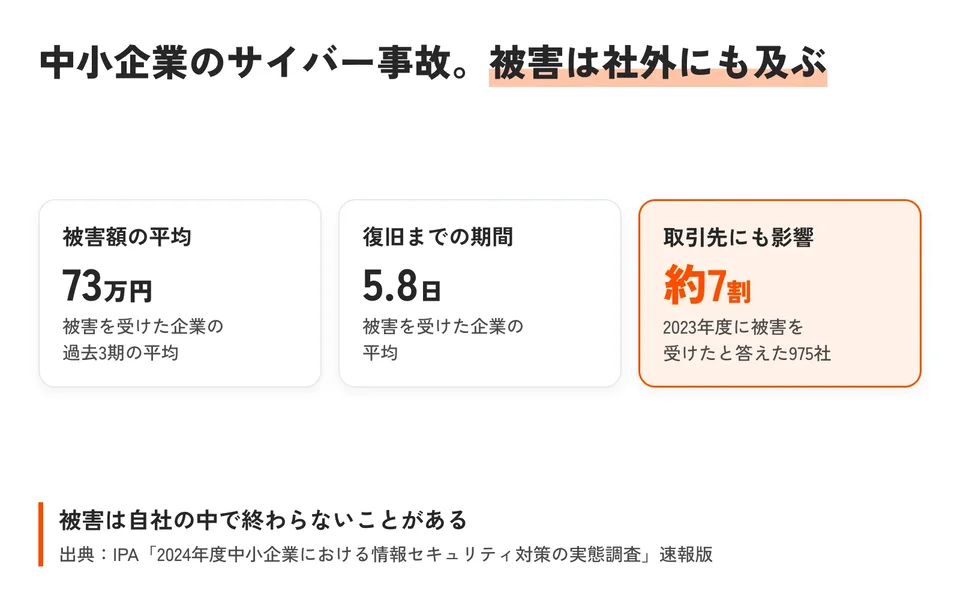
被害は自社の中で終わらないこともあります。IPA(情報処理推進機構)は2024年度に、全国の中小企業4,191社を調査しました。過去3期のうちにサイバーインシデントが起きた企業では、被害額が平均73万円、復旧までの期間が平均5.8日です。サイバーインシデントは、サイバー攻撃などで起きる事故を指します。また、2023年度に被害を受けたと答えた975社のうち約7割は、取引先にも影響があったと答えました。IPAの発表(2025年2月)
対策は売上に直結しないので、後回しになりがちです。当社では、AIで減らせた作業時間や外注費の一部を、保守と監視に回す考え方を勧めています。
最初に何をすればよいか:自社サイトの現状を5つ確かめる
最初にやるのは、新しい道具を入れることではなく、現状の把握です。次の5つは、制作会社や保守の担当者に聞けば分かります。
- CMS本体・プラグイン・テーマの版と、最後に更新した日
- PHPなど、サーバー側の言語の版
- 管理画面・サーバー・ドメインのログイン方法と、アカウントを持っている人
- バックアップの有無と保存場所、最後に復元を試した日
- 異常に気づく手段と、起きたときの連絡先
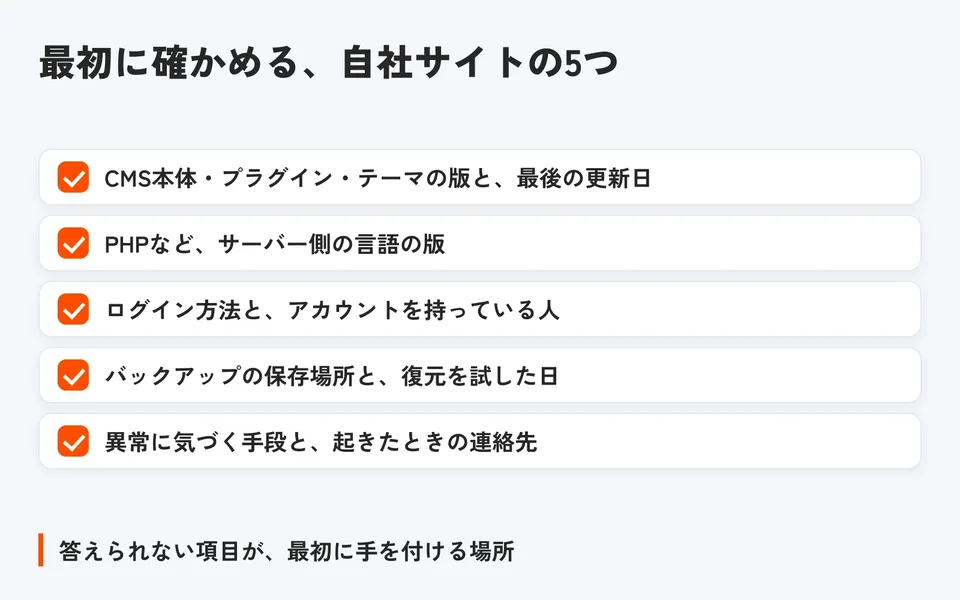
答えられない項目があれば、そこが最初に手を付ける場所です。制作会社を変えるときに引き継ぐ情報は、ホームページの制作会社を変更する手順にまとめています。
脆弱性の情報は毎日のように出ます。当社では、全部を追う必要はなく、自社が使っているCMS・言語・サーバーの3つについて、公式の告知が出たら知らせてくれる相手を決めておけば足りると考えています。
よくある質問
小さな会社のホームページでも攻撃されますか?
攻撃を受ける可能性はあります。弱点のあるサイトを自動で探す攻撃は以前からあります。OpenAIも、AIの能力が攻撃する側の道具づくりを速める可能性を指摘しています。会社の規模や知名度は、試される順番に関係しにくくなっています。当社では、規模や知名度にかかわらず攻撃は届くものと考えて備えるよう勧めています。
脆弱性とは何ですか?
脆弱性は、ソフトウェアにある弱点のことです。突かれると、本来は入れない人が中に入れたり、見えないはずの情報が見えたりします。パスワードの設定、更新していないCMSやプラグイン、サイトごとのプログラム、言語そのもの、とさまざまな場所にあります。
2026年10月のPHPの脆弱性では、何をすればよいですか?
修正版への更新が必要です。PHPの開発チームは2026年10月21日にPHP 8.5.12、8.4.27、8.3.36、8.2.35を公開し、完全な回避策はなく更新だけが安全な方法だと告知しています。8.1以前を使っている場合や、2026年12月31日でサポートが終わる8.2を使っている場合は、サーバー会社か制作会社に対応を確認してください。
WordPressは危険ですか?やめたほうがよいですか?
WordPressそのものが危険なわけではありません。使っているサイトが多いこと、本体にプラグインやテーマを足す作りであること、更新を止めると公開済みの弱点が残ることが、狙われやすい理由です。本体・プラグイン・テーマ・PHPを最新に保てるなら使い続けられます。更新を続ける体制がない場合は、保守を頼むか、別のCMSへの移行を検討します。
パスキーと2段階認証は、どちらが安全ですか?
当社では、パスキーのほうが強いと考えています。パスキーはパスワードをサイトに送らず、偽サイトでは使えない仕組みなので、フィッシングに強い方式です。FIDOアライアンスも、パスキー単独で「パスワード+ワンタイムコード」の組み合わせより安全だと説明しています。
AIで作ったシステムは、そのまま公開しても大丈夫ですか?
個人情報や決済を扱うものは、そのまま公開せず、第三者の確認を入れてください。当社の経験では、ログインなしでデータを返すURLがないか、サーバーや公開先の設定、パスワードや接続キーの置き場所、バックアップの4点は、AIに「セキュリティに気をつけて」と頼むだけでは届きにくいところです。
セキュリティ対策は、何から始めればよいですか?
最初は現状の把握です。CMSやプラグインの版と最後の更新日、PHPなどの言語の版、ログイン方法とアカウントを持つ人、バックアップと復元、異常に気づく手段と連絡先の5つを、制作会社や保守の担当者に確認します。答えられない項目が、最初に手を付ける場所です。